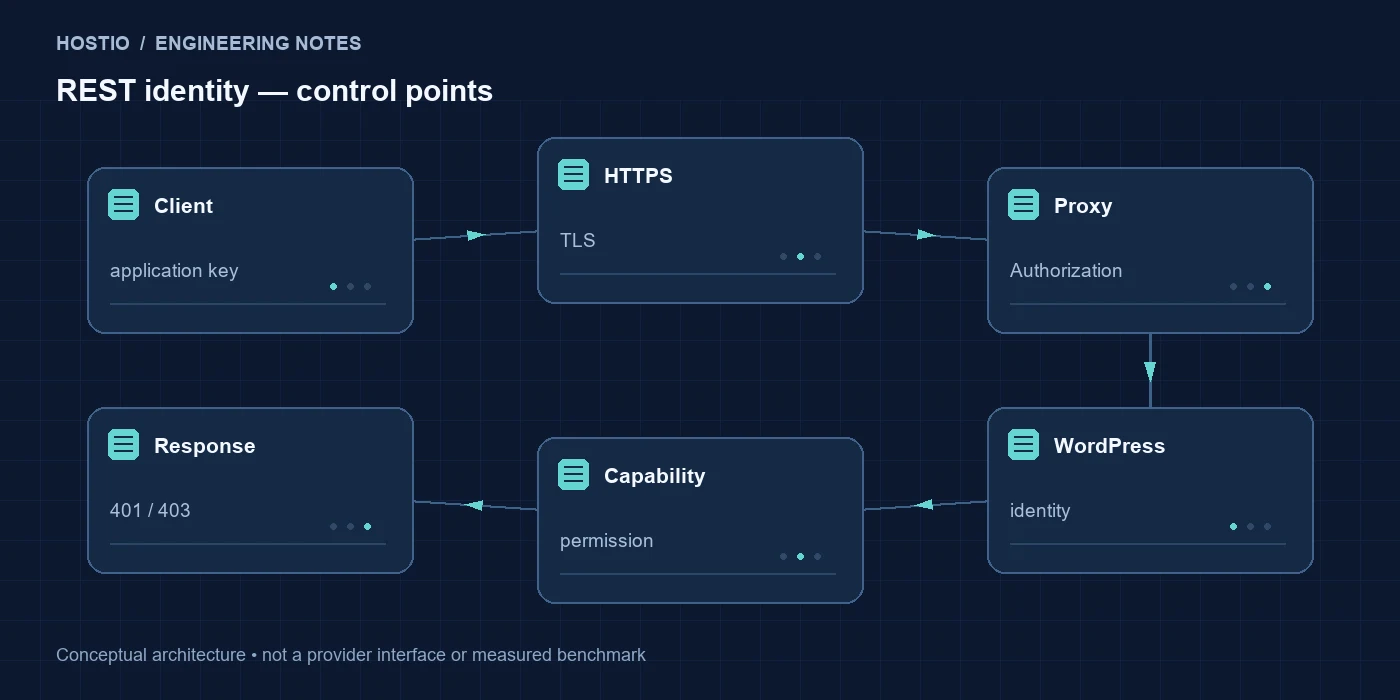
Application Password позволяет клиенту обращаться к WordPress REST API под отдельным ключом пользователя. Ошибка 401 или 403 не всегда означает неверный пароль: запрос может потерять заголовок на прокси, использовать неподходящий endpoint или не иметь полномочий на конкретную операцию. Диагностика должна отделять транспорт, идентификацию и авторизацию.
Фото обложки: Dsv; Dell PowerEdge Servers.jpg, Public domain. Уменьшение размеров и преобразование в WebP; кадрирование не выполнялось. Тематический снимок не изображает инфраструктуру упомянутых провайдеров.
Cookie, nonce и пароль приложения
Вход в браузерную админку использует cookie и REST nonce. Внешний клиент обычно не наследует эту сессию. Официальная документация WordPress описывает Application Passwords для удалённых клиентов с Basic Authentication через HTTPS. Это отдельный сценарий, а не причина копировать браузерные cookie в интеграцию.
Пароль приложения является секретом. Его нельзя помещать в URL, публичный пример, скриншот или журнал. Для проверки создают отдельную учётную запись с минимальными правами и отдельный ключ по процедуре владельца. В этой инструкции реальные ключи не создаются и не передаются.
Матрица причин
| Слой | Наблюдение | Следующий шаг |
|---|---|---|
| Маршрут | HTML вместо JSON | Проверить URL, redirect и ответивший сервис |
| TLS | Ошибка имени или цепочки | Исправить сертификат, не отключать проверку |
| Идентификация | Пользователь не распознан | Ключ, имя и сохранность Authorization |
| Полномочия | Пользователь распознан, операция запрещена | Capability, объект и контекст запроса |
| Защита | Отказ WAF или плагина до REST | Журнал конкретного правила и минимальное исключение |
Шаг 1. Начните с безопасного чтения
Не проверяйте соединение созданием записи или удалением медиа. Сначала получите индекс REST API и определите нужный маршрут по документации. Для идентификации используйте предусмотренный маршрут чтения текущего пользователя с разрешённым контекстом, например users/me. Вывод тоже может содержать непубличные сведения; храните только минимальное подтверждение.
Внешний клиент должен отправлять заголовок нужным способом библиотеки, а не конструировать его случайной строкой. Секрет передавайте через защищённую конфигурацию клиента. Не оставляйте действующий ключ в истории команд оболочки. В примере ниже показан только публичный запрос без авторизации.
# example.com — зарезервированный учебный домен
curl -sS -D - https://example.com/wp-json/
# Не добавляйте в URL пароль или токен.
# Авторизованное чтение настраивается в безопасном клиенте отдельно.
Шаг 2. Сохраните код и JSON-ошибку
Запишите HTTP-статус, поле code и обезличенное сообщение REST. Одинаковый HTTP-код может исходить от разных слоёв. Если пришла HTML-страница защиты, расследуйте правило прокси или WAF, а не меняйте роль пользователя WordPress на администратора.
Сравните маршрут с публичным индексом и документацией расширения. Пользовательский CPT может иметь отдельные права и namespace. Доступ к обычным posts не доказывает доступ к элементам Elementor, медиа или настройкам другого плагина.
Шаг 3. Проверьте редиректы и заголовки
Если URL перенаправляет на другой домен или схему, клиент может намеренно не переносить Authorization. Используйте окончательный подтверждённый HTTPS-адрес и изучите ограниченную цепочку. Не заставляйте библиотеку пересылать секреты любому redirect: это расширяет область передачи ключа.
На прокси и веб-сервере проверьте, доходит ли признак авторизации до PHP. Для диагностики не выводите исходный заголовок в общедоступный лог. Достаточно закрытой проверки наличия без значения и сопоставления времени запроса. Исправление должно учитывать действующий стек и штатную конфигурацию панели.
Шаг 4. Разделите права и подлинность
Application Password действует с правами соответствующего пользователя. Он не создаёт дополнительную административную роль сам по себе. Если чтение текущего пользователя проходит, а запись в конкретный объект запрещена, проверьте capability и владельца объекта.
Не выдавайте полный admin ради одной операции импорта. Опишите минимальный набор действий и используйте поддерживаемую модель ролей. Если расширение требует особый маршрут авторизации, сверяйтесь с его документацией вместо отключения защитного плагина целиком.
Шаг 5. Проверьте жизненный цикл ключа
Убедитесь, что используется ключ нужного пользователя и сайта, он не отозван, а учётная запись активна. Похожее имя staging и production часто приводит к обращению не туда. Храните отдельные ключи по средам и назначениям, чтобы отзыв одной интеграции не затрагивал все приложения.
При подозрении на раскрытие ключа его отзыв и замена выполняются владельцем по принятой процедуре. Не рассылайте старый ключ участникам расследования. Удалите секреты из локальных диагностических файлов и проверьте, не попали ли они в репозиторий.
Приёмка интеграции
- Публичный индекс открывается по правильному HTTPS URL.
- Безопасное авторизованное чтение определяет ожидаемого пользователя.
- Разрешённая тестовая операция работает на отдельном стенде.
- Операция вне полномочий остаётся запрещённой.
- Логи не содержат значения ключа.
- Отзыв тестового ключа действительно прекращает доступ.
Последняя проверка важна для эксплуатации, но не выполняется над единственным рабочим ключом без плана. Результат фиксируют по состоянию конкретной интеграции, а не фразой «REST работает» после одного запроса к индексу.
FAQ
Вошёл в админку, почему внешний клиент получает 401?
Браузерная сессия не переносится автоматически в сторонний клиент. Нужен корректный отдельный способ аутентификации.
403 лечится новой ролью администратора?
Сначала установите источник отказа и требуемое полномочие. Повышение прав может быть лишним и опасным.
Можно отключить TLS-проверку на время теста?
Исправляйте сертификат и маршрут. Передача ключа по неподтверждённому соединению не является корректной приёмкой.
Вывод
Надёжная интеграция использует правильный endpoint, проверенный HTTPS, отдельный ключ и минимальные права. Код HTTP рассматривается вместе с источником ответа и фактической идентификацией пользователя.
Для смежных задач: 403 Forbidden на WordPress: права, WAF и доступ к нужному маршруту, Двухфакторная авторизация WordPress: настройка и восстановление доступа, Логи WordPress и PHP: как собрать данные для исправления ошибки.
Источник технических параметров: официальная документация. Проверено 29.10.2026. Диагностический протокол — редакционная рекомендация; команды не выполнялись на сервере HOSTIO.